

Kiến trúc an toàn không bắt đầu từ model mạnh nhất, mà từ context đúng, quyền hạn hẹp và một đường lui rõ ràng cho con người.
Một câu lệnh ngắn trong issue — “hãy sửa lỗi này” — giờ có thể khởi động cả một dây chuyền: AI đọc repository, lập kế hoạch, sửa code, tạo branch, mở pull request và tham gia review. Trải nghiệm ấy rất dễ tạo cảm giác rằng doanh nghiệp chỉ còn cách năng suất vượt trội một lần cài đặt GitHub App.
Nhưng khoảng cách giữa một màn demo đẹp và một hệ thống có thể vận hành trong doanh nghiệp lại nằm ở chỗ khác: ai được phép kích hoạt agent, agent được biết gì, được làm gì, và bằng chứng nào đủ để con người chấp nhận thay đổi.
Đây là bài toán kiến trúc giải pháp AI, không đơn thuần là bài toán cài công cụ. Nếu cần một khung rộng hơn để phân biệt chatbot, workflow và agent, bạn có thể đọc thêm bài Kiến trúc Agentic AI: Từ LLM biết trả lời đến hệ thống biết hành động.
Một workflow AI không phải là “nhân viên ảo” đứng ngoài hệ thống
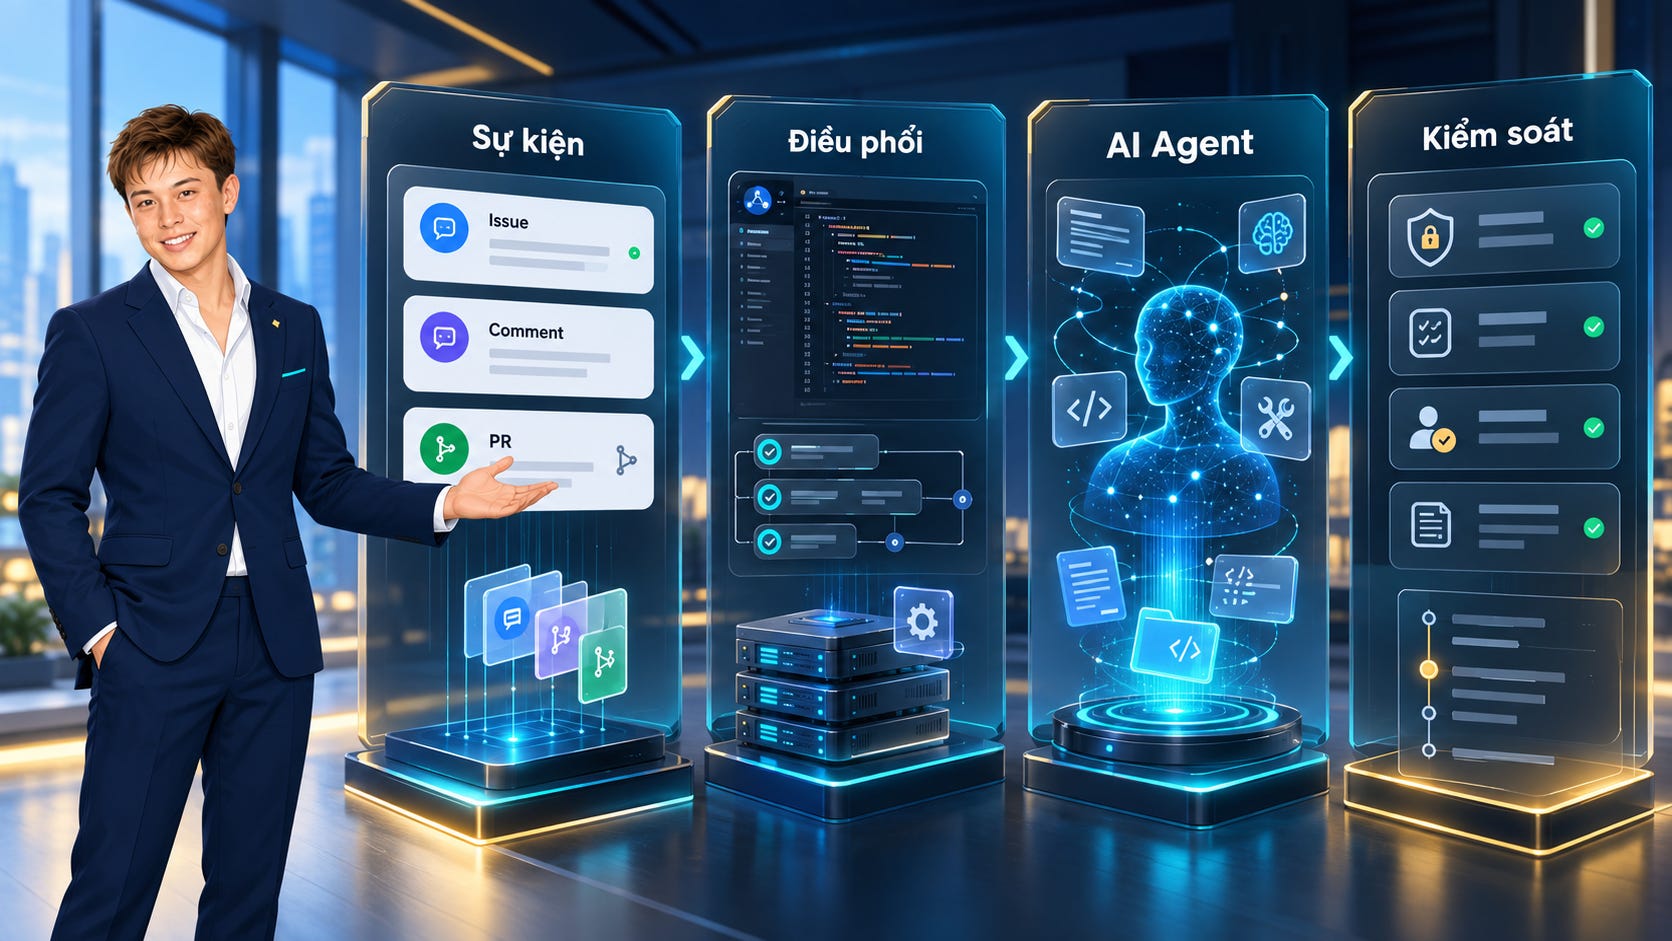
Khi tích hợp một coding agent với GitHub, doanh nghiệp thực chất ghép bốn lớp thành một chuỗi thực thi:
Lớp sự kiện tiếp nhận tín hiệu từ issue, comment hoặc pull request.
Lớp điều phối dùng workflow YAML để quyết định khi nào chạy, chạy trên môi trường nào và gọi hành động nào.
Lớp tác nhân AI đọc context, suy luận, gọi công cụ và đề xuất thay đổi.
Lớp kiểm soát gồm branch protection, test, review, phê duyệt và nhật ký.
GitHub Actions đóng vai trò môi trường thực thi serverless cho workflow. File YAML là hợp đồng điều phối: sự kiện nào kích hoạt, bước nào được chạy, secret nào được tham chiếu. Agent không “bay” tự do trong repository; nó hoạt động bên trong quyền mà workflow, GitHub App và token đã cấp.
Đây là điểm quan trọng với lãnh đạo công nghệ: quyền lực thực tế của AI không nằm trong câu trả lời của model, mà nằm trong tổ hợp trigger + permission + tool + secret. Model có thể rất thông minh, nhưng nếu kiến trúc cho phép ghi thẳng vào nhánh chính, truy cập secret quá rộng hoặc được kích hoạt bởi người không phù hợp, rủi ro vẫn là rủi ro hệ thống.
Cái bẫy của một thay đổi “đúng câu chữ, sai hợp đồng”
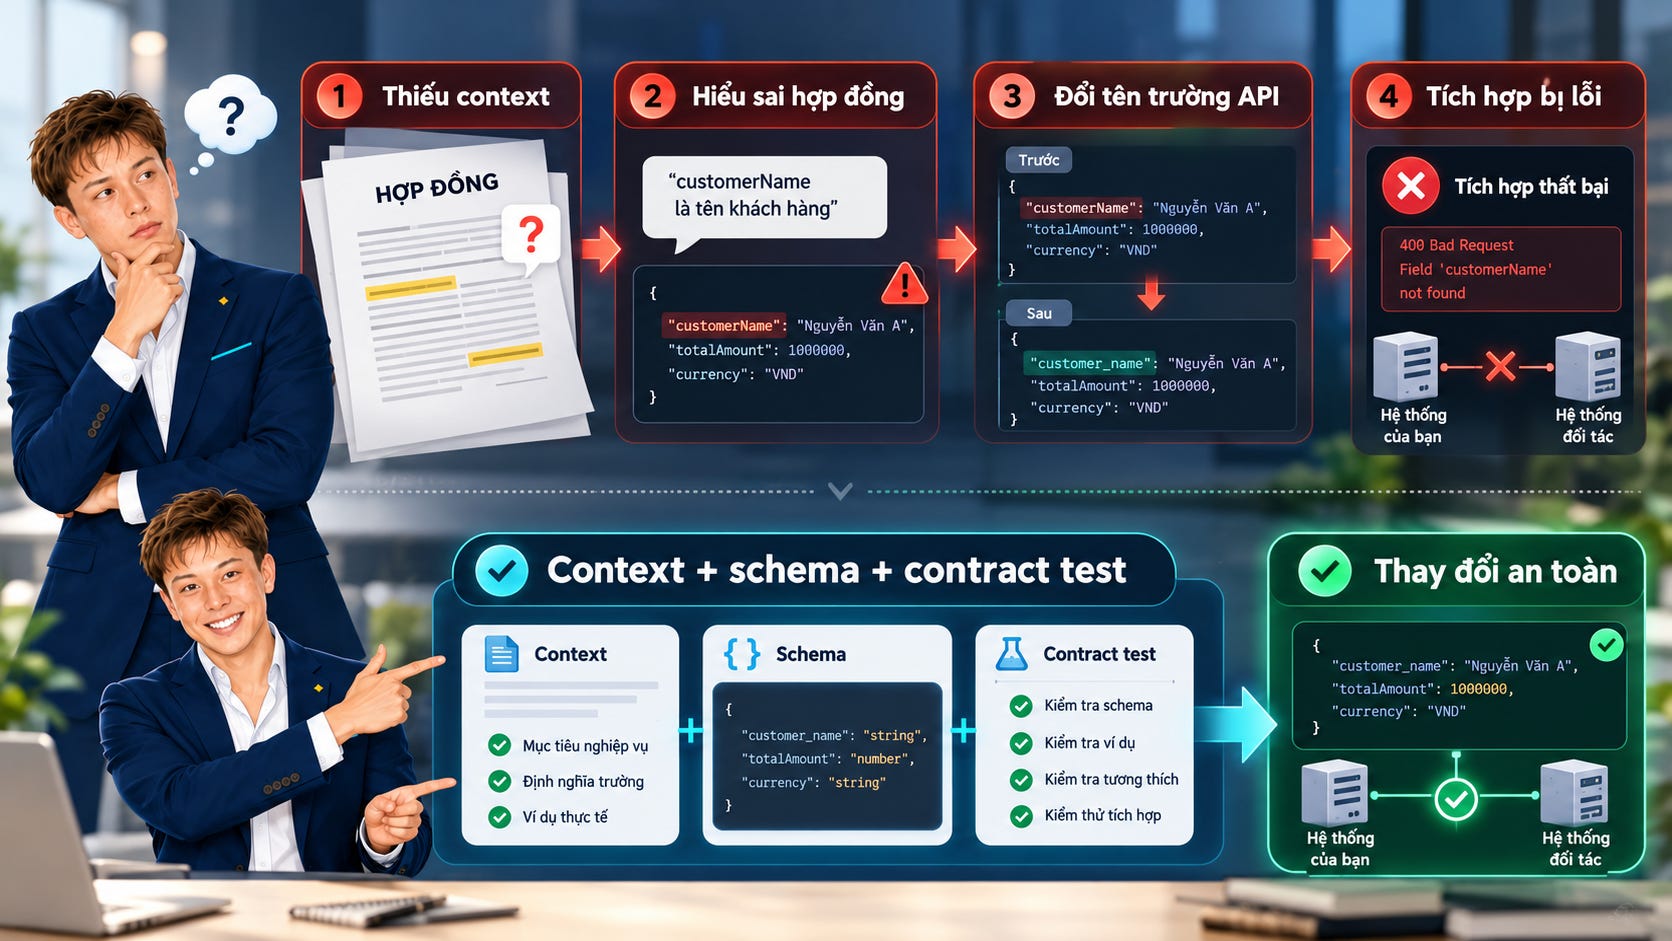
Hãy xét một tình huống tưởng như vô hại. Một issue yêu cầu đổi tên biến linkedin_username thành linkedin_url, vì giá trị thực tế là một đường dẫn LinkedIn. AI đọc yêu cầu, thấy tên mới rõ nghĩa hơn và thực hiện phép đổi tên.
Diff có thể sạch. Mô tả pull request có thể thuyết phục. Code thậm chí vẫn chạy ở một số test cục bộ.
Nhưng nếu linkedin_username là tên trường trong payload gửi sang dịch vụ bên thứ ba, việc đổi nó làm hỏng API contract. Agent đã tối ưu tính dễ đọc bên trong code bằng cách phá vỡ một cam kết ở biên hệ thống.
Sai lầm này cho thấy ba lớp context thường bị trộn lẫn:
Context cú pháp: biến xuất hiện ở đâu, được truyền qua hàm nào.
Context nghiệp vụ: giá trị đó đại diện cho điều gì.
Context hợp đồng: tên trường nào bắt buộc phải giữ nguyên khi giao tiếp với hệ thống khác.
Coding agent thường nhìn rất tốt lớp đầu tiên. Nó có thể suy ra một phần lớp thứ hai. Nhưng lớp thứ ba chỉ đáng tin khi doanh nghiệp biến kiến thức ngầm thành dấu vết có thể đọc được: tài liệu kiến trúc, schema, test contract, quy ước repository hoặc hướng dẫn trong CLAUDE.md.
Vì vậy, “AI đã đọc toàn bộ code” không đồng nghĩa với “AI hiểu toàn bộ hệ thống”. Code base chỉ là một phần của sự thật vận hành.
CLAUDE.md là giao diện quản trị context, không phải bùa hộ mệnh
Một file context cấp repository có thể mô tả technology stack, cấu trúc dự án, lệnh test, coding convention, vùng không được sửa và các quy tắc đặc thù. Khi được version hóa cùng code, nó tạo ra ba giá trị.
Thứ nhất, context trở thành tài sản chung thay vì nằm trong đầu một vài kỹ sư. Người mới, reviewer và agent cùng nhìn vào một nguồn hướng dẫn.
Thứ hai, thay đổi context có lịch sử. Đội ngũ biết quy tắc nào được thêm, ai phê duyệt và nó có còn phù hợp không.
Thứ ba, workflow cục bộ và workflow tự động dùng cùng một nền. Agent chạy trên máy lập trình viên và agent chạy trong GitHub Actions có cơ hội hiểu repository theo cách nhất quán hơn.
Tuy nhiên, một file hướng dẫn không thể thay thế cơ chế kiểm soát kỹ thuật. Nếu hợp đồng API là quan trọng, hãy biểu diễn nó bằng schema và contract test. Nếu một thư mục nhạy cảm, hãy giới hạn quyền hoặc yêu cầu CODEOWNERS phê duyệt. Nếu một lệnh nguy hiểm, đừng chỉ viết “không được chạy”; hãy loại lệnh đó khỏi tập công cụ được cấp. Đây cũng là tinh thần của việc thiết kế một “hệ điều hành” AI cho đội ngũ kỹ thuật: context, công cụ và checkpoint phải được thiết kế như một hệ thống thống nhất.
Nguyên tắc hữu ích là:
Context giúp agent chọn đúng; guardrail khiến agent không thể đi quá xa khi chọn sai.
Nội dung tối thiểu của một repository context tốt nên trả lời được:
Hệ thống phục vụ nghiệp vụ nào và đâu là luồng quan trọng nhất?
Những lệnh nào dùng để cài đặt, lint, test và build?
Thành phần nào là public interface hoặc external contract?
Quy tắc đặt tên nào chỉ áp dụng nội bộ, quy tắc nào tuyệt đối không được đổi?
Agent được phép sửa những thư mục nào?
Tiêu chí nào khiến một pull request đủ điều kiện để con người xem xét?
Khi thiếu thông tin, agent phải dừng và hỏi ai?
Kiến trúc “hai vòng” để tự động hóa mà không mất quyền kiểm soát
Một thiết kế phù hợp cho doanh nghiệp nên tách vòng tạo thay đổi và vòng chấp nhận thay đổi.
Vòng 1: Agent tạo đề xuất
Sự kiện được kích hoạt từ một issue hoặc comment hợp lệ. Workflow xác thực người gọi, nạp context, cấp bộ công cụ tối thiểu và để agent làm việc trên branch riêng, chẳng hạn theo issue number. Agent lập kế hoạch, chỉnh sửa, chạy kiểm tra và mở pull request.
Mục tiêu của vòng này không phải “đưa code vào production”. Mục tiêu là tạo ra một đề xuất có thể kiểm chứng.
Đề xuất tốt cần có:
phạm vi thay đổi rõ ràng;
giả định đã sử dụng;
file và interface bị tác động;
kết quả lint, unit test, contract test;
phần chưa chắc chắn cần reviewer quyết định.
Vòng 2: Hệ thống và con người chấp nhận
Pull request đi qua các cổng kiểm soát độc lập với agent đã viết code. CI chạy lại test trong môi trường sạch. Policy kiểm tra dependency, secret, license và vùng file nhạy cảm. Reviewer đúng chuyên môn đánh giá diff. Branch protection chỉ cho phép merge khi đủ điều kiện.
Sự tách biệt này xử lý một nguyên tắc quản trị căn bản: bên tạo ra thay đổi không nên là bên duy nhất xác nhận thay đổi đó an toàn. Nếu cùng một agent vừa sửa code, vừa tự review, vừa có quyền merge, doanh nghiệp đã gom quá nhiều quyền vào một điểm. Cách chia vai trò, cô lập context và quyền hạn này gần với tư duy trong bài Đừng để một AI làm tất cả: Kiến trúc sub-agent cho doanh nghiệp.
Tự review bằng AI vẫn hữu ích như một lớp phản biện sớm. Nhưng nó không thay thế test độc lập hoặc phê duyệt của chủ sở hữu hệ thống, nhất là với authentication, billing, dữ liệu cá nhân và tích hợp bên ngoài.
Sáu cổng kiểm soát cần có trước khi mở rộng
Doanh nghiệp không cần xây một nền tảng hoàn hảo ngay từ đầu. Nhưng trước khi cho agent xử lý nhiều repository, nên thiết kế ít nhất sáu cổng sau.
1. Cổng kích hoạt
Không phải mọi comment đều được quyền gọi agent. Chỉ thành viên có vai trò phù hợp, label được phê duyệt hoặc issue nằm trong phạm vi định trước mới được kích hoạt workflow. Với pull request từ fork, cần đặc biệt thận trọng vì nội dung không tin cậy có thể tìm cách thao túng workflow.
2. Cổng danh tính và secret
Token hoặc API key phải nằm trong GitHub Actions secrets, không được hard-code trong YAML. Chọn credential ngắn hạn nếu có thể, giới hạn repository và permission, đồng thời tách credential theo môi trường. Secret phục vụ review không nên mặc nhiên có quyền phát hành production.
3. Cổng phạm vi thay đổi
Agent làm việc trên branch riêng và chỉ được ghi vào vùng cần thiết. Những file như workflow, hạ tầng, chính sách truy cập hoặc migration dữ liệu cần cơ chế phê duyệt mạnh hơn. Với tác vụ đổi tên đơn giản, việc thay đổi đồng thời hàng chục file là một tín hiệu phải dừng.
4. Cổng context
Repository phải cung cấp hướng dẫn có cấu trúc, các quyết định kiến trúc quan trọng và cách chạy kiểm tra. Nhưng context cũng cần được rà soát như code: quá dài sẽ làm loãng ưu tiên; lỗi thời sẽ dẫn agent đi sai một cách rất tự tin.
5. Cổng kiểm chứng
Mỗi loại thay đổi cần một “bộ bằng chứng” tương xứng. Sửa UI cần snapshot hoặc visual check; sửa API cần schema và contract test; sửa dữ liệu cần migration rehearsal và rollback; sửa bảo mật cần review chuyên trách. Không nên dùng một checklist chung cho mọi repository.
6. Cổng chấp nhận
Merge là quyết định kinh doanh-kỹ thuật, không chỉ là trạng thái “all checks passed”. Chủ sở hữu dịch vụ cần nhìn được rủi ro, mức độ ảnh hưởng và kế hoạch quay lui. Agent có thể rút ngắn thời gian chuẩn bị quyết định, nhưng không được làm biến mất trách nhiệm quyết định.
Lộ trình triển khai từ một repository đến năng lực cấp doanh nghiệp
Cách triển khai ít rủi ro nhất không phải bật agent cho toàn tổ chức, mà là tăng dần độ rộng quyền hạn theo bằng chứng.
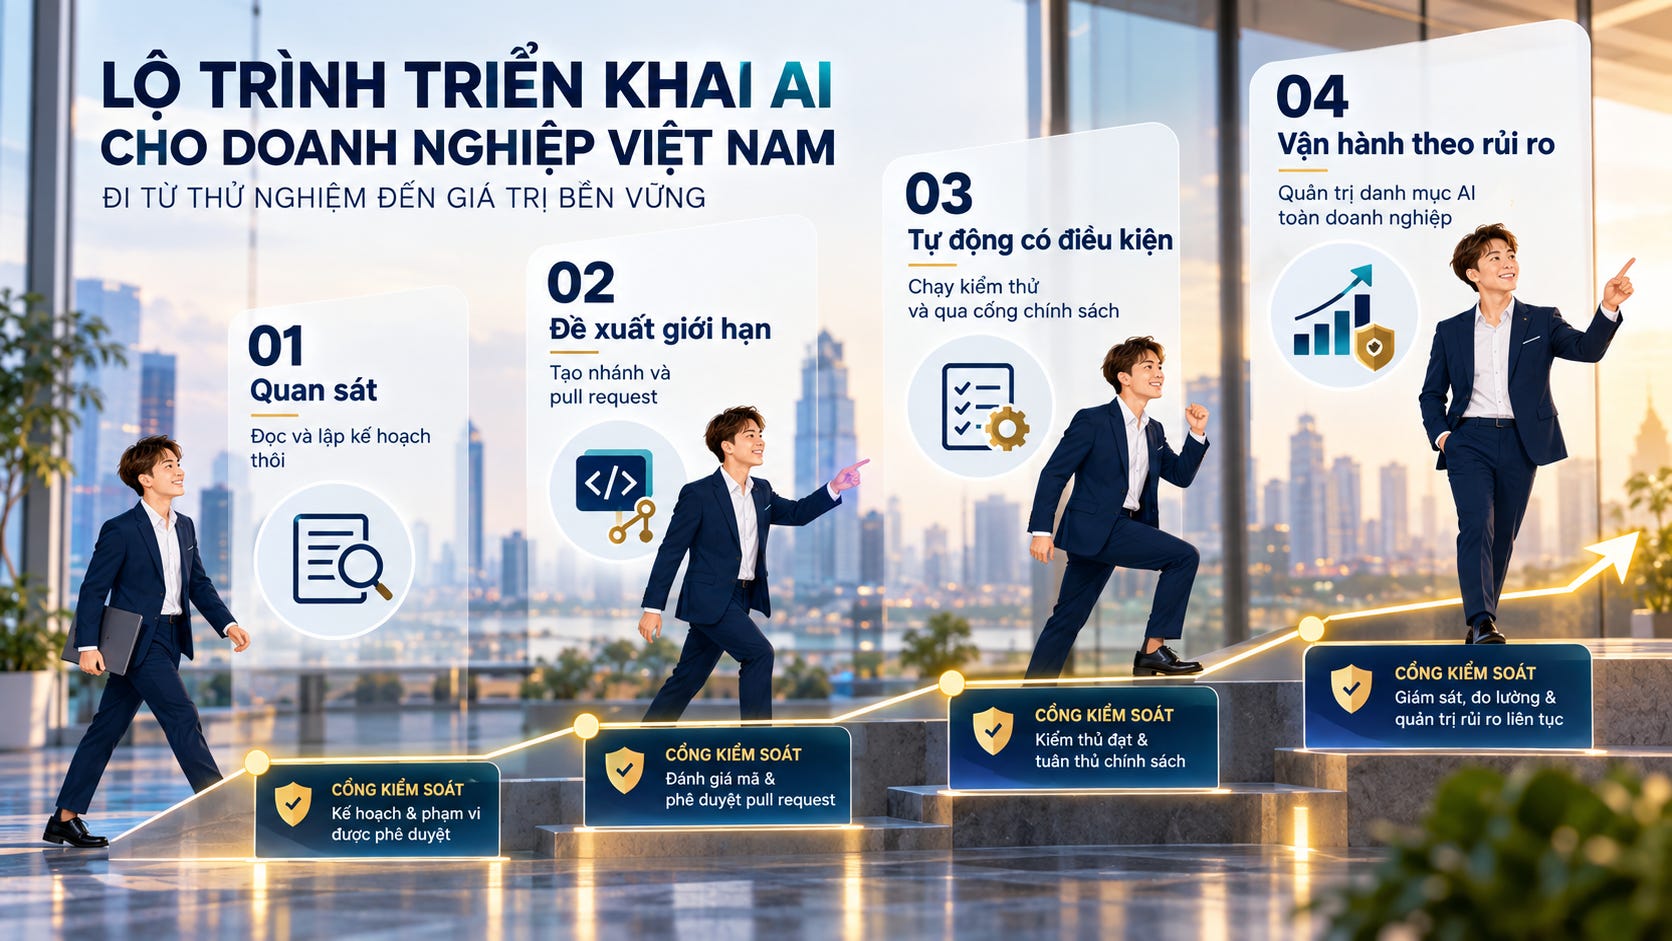
Giai đoạn 1 — Quan sát
Cho agent đọc issue, phân tích code và đề xuất kế hoạch, nhưng chưa ghi file. Đội ngũ đo chất lượng phân rã nhiệm vụ, khả năng tìm đúng vùng code và số lần cần bổ sung context. Đây là giai đoạn phát hiện khoảng trống tài liệu với chi phí thấp.
Giai đoạn 2 — Đề xuất có giới hạn
Cho phép agent tạo branch và pull request cho tác vụ rủi ro thấp: cập nhật tài liệu, bổ sung test, sửa lỗi lint hoặc refactor nội bộ không chạm public contract. Tất cả thay đổi cần human review; không auto-merge.
Giai đoạn 3 — Tự động hóa có điều kiện
Mở rộng sang bug fix nhỏ khi repository đã có test tốt, ownership rõ và rollback đơn giản. Có thể tự động merge một số lớp thay đổi nếu policy thỏa mãn, nhưng ngoại lệ phải được ghi lại và xem xét định kỳ.
Giai đoạn 4 — Vận hành theo danh mục rủi ro
Phân loại repository và loại tác vụ theo mức ảnh hưởng. Hệ thống thanh toán, nhận dạng, dữ liệu khách hàng có policy khác website nội bộ. Lúc này, tổ chức quản trị agent như một năng lực nền tảng: có template workflow, policy dùng chung, observability, cost control và quy trình xử lý sự cố.
Đo năng suất đúng cách: đừng chỉ đếm số pull request
Nếu chỉ đo số issue được đóng hoặc số pull request được tạo, đội ngũ dễ tối ưu tốc độ bề mặt. Một agent có thể tạo nhiều thay đổi nhưng cũng làm tăng tải review, số vòng sửa lại và rủi ro production.
Bộ chỉ số nên cân bằng bốn nhóm:
Tốc độ: thời gian từ issue đến pull request, thời gian chờ review.
Chất lượng: tỷ lệ CI pass lần đầu, số vòng rework, defect lọt production.
Rủi ro: số lần agent chạm file ngoài phạm vi, số policy violation, sự cố liên quan secret hoặc permission.
Kinh tế: chi phí model trên mỗi thay đổi được chấp nhận, thời gian reviewer tiết kiệm hoặc phát sinh.
Một chỉ số đặc biệt đáng theo dõi là accepted change rate: tỷ lệ thay đổi do agent đề xuất được merge mà không cần sửa lớn. Nó phản ánh đồng thời chất lượng context, cách chọn nhiệm vụ và hiệu quả guardrail. Nếu tỷ lệ này thấp, mua thêm token thường không giải quyết được vấn đề; cần quay lại kiến trúc context và phạm vi sử dụng.
Kết luận: Tăng tốc ở phần tạo ra, thận trọng ở phần chấp nhận
AI agent kết hợp GitHub có thể biến một issue thành pull request trong thời gian rất ngắn. Giá trị ấy là thật. Nhưng bài học quan trọng hơn nằm ở pull request sai: một thay đổi hợp lý về mặt ngôn ngữ vẫn có thể phá vỡ hợp đồng hệ thống khi agent thiếu context.
Kiến trúc tốt không cố biến AI thành một kỹ sư toàn năng. Nó chia trách nhiệm rõ ràng:
agent tìm hiểu, lập kế hoạch và tạo đề xuất;
workflow giới hạn môi trường và quyền;
test tạo bằng chứng;
policy ngăn vi phạm đã biết;
con người chịu trách nhiệm cho quyết định chấp nhận.
Doanh nghiệp nên tự động hóa mạnh nhất ở nơi thay đổi còn có thể đảo ngược, và đặt kiểm soát chặt nhất ở nơi hậu quả khó quay lui. Khi làm được điều đó, coding agent không chỉ giúp viết code nhanh hơn. Nó buộc tổ chức biến tri thức ngầm thành context, biến nguyên tắc thành policy, và biến niềm tin thành bằng chứng có thể kiểm tra.
AI coding agent tạo ra giá trị lớn nhất khi được xem như một thành phần trong hệ thống kiểm soát, không phải một kỹ sư toàn năng. Theo anh/chị, cổng nào đang khó triển khai nhất tại doanh nghiệp mình: context, permission, kiểm chứng hay phê duyệt?