

Khi AI bắt đầu hành động, doanh nghiệp cần một lớp kiểm soát không phụ thuộc vào việc AI có “nhớ” quy định hay không
Một kỹ sư làm việc muộn, dùng AI coding agent để hoàn tất bản vá khẩn cấp. Kiểm thử cục bộ đã qua. Lệnh git push chạy thành công. Sáng hôm sau, cả đội phát hiện tệp .env — cùng khóa API, chuỗi kết nối cơ sở dữ liệu và mật khẩu thử nghiệm — đã nằm trên kho mã nguồn.
Vấn đề không phải người kỹ sư chưa từng được dặn. Cũng không hẳn AI chưa từng đọc quy ước. Vấn đề là cả quy định của đội lẫn ngữ cảnh dành cho AI đều đang ở dạng lời nhắc: chúng có thể được hiểu đúng, nhưng vẫn có thể bị bỏ sót trong một chuỗi thao tác dài.
Đây là ranh giới mà mọi doanh nghiệp triển khai AI Agent sớm hay muộn đều gặp phải: hướng dẫn hành vi không đồng nghĩa với kiểm soát hành động. Nếu cần một bức tranh rộng hơn về quyền hạn và đường lui của Agent, bạn có thể đọc thêm Đưa AI agent vào GitHub: Đừng tự động hóa nhanh hơn năng lực kiểm soát.
Hooks — các điểm chặn tự động trước, trong hoặc sau vòng đời thực thi của Agent — là một cách đưa “lan can” vào kiến trúc. Chúng không cố thuyết phục AI rằng một thao tác nguy hiểm. Chúng kiểm tra thao tác, rồi cho phép, sửa tham số, yêu cầu xác nhận hoặc chặn nó ngay tại tầng thực thi.
Ba lớp quản trị: biển báo, sách hướng dẫn và rào chắn
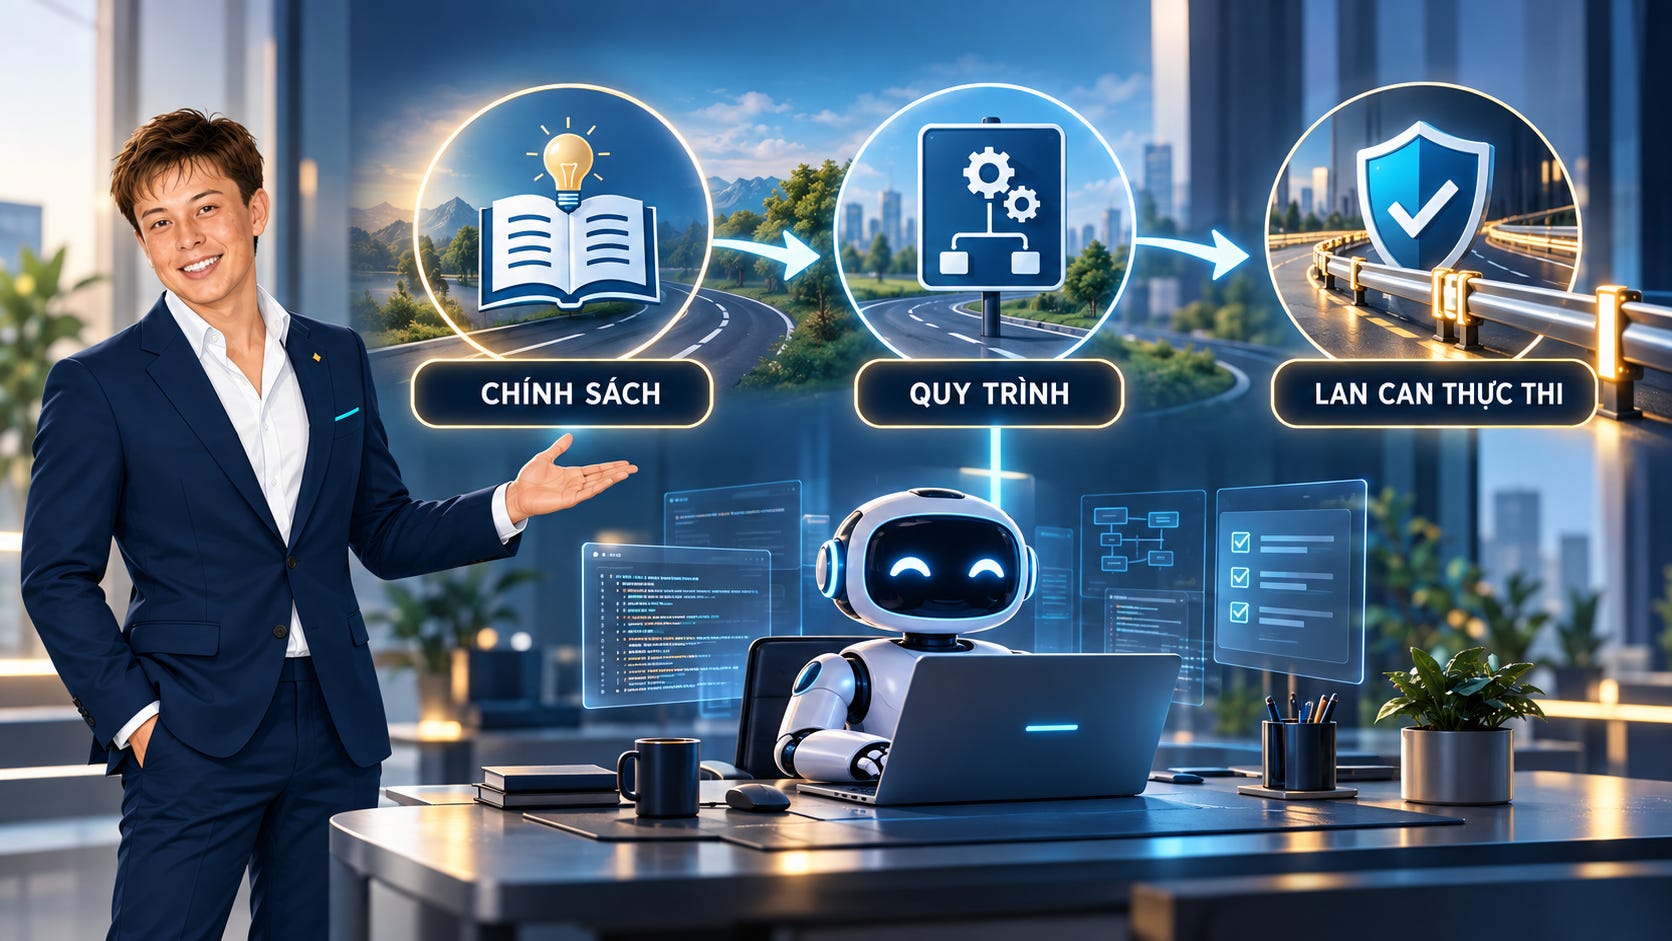
Có thể hình dung kiến trúc kiểm soát một AI coding agent qua ba lớp:
Quy ước dự án cho Agent biết điều gì nên và không nên làm. Đây là lớp chính sách: chuẩn đặt tên, thư mục được phép sửa, yêu cầu bảo mật, quy tắc review.
Quy trình hoặc kỹ năng đóng gói chỉ cho Agent cách hoàn thành một loại nhiệm vụ. Đây là lớp vận hành: các bước phân tích, công cụ được dùng, tiêu chí đầu ra.
Hooks kiểm soát chính hành động được gửi tới công cụ. Đây là lớp cưỡng chế: chặn lệnh phá huỷ, bảo vệ tệp nhạy cảm, chạy formatter, ghi nhật ký hoặc buộc kiểm thử trước khi kết thúc.
Hai lớp đầu tác động lên “nhận thức” của mô hình. Lớp cuối tác động lên hệ thống thực thi. Sự khác biệt này tương tự biển giới hạn tốc độ và bộ giới hạn tốc độ trên xe: một bên thông báo hành vi mong muốn; bên kia ngăn hành vi vượt ngưỡng thật sự xảy ra.
Doanh nghiệp không nên chọn một trong ba. Một kiến trúc trưởng thành cần cả ba:
Chính sách dễ hiểu để AI có thể chủ động làm đúng.
Quy trình có cấu trúc để giảm biến thiên giữa các lần thực hiện.
Lan can có tính cưỡng chế cho những sai sót có hậu quả lớn hoặc không thể đảo ngược.
Điểm quan trọng là không biến mọi hướng dẫn thành rào chắn. Nếu kiểm soát quá rộng, đội ngũ sẽ bị ngắt nhịp bởi cảnh báo giả; nếu quá lỏng, lớp kiểm soát chỉ tạo cảm giác an toàn. Hooks nên được dùng cho những điều mà tổ chức thật sự muốn đảm bảo, không phải cho mọi sở thích về cách làm việc.
Hooks nằm ở đâu trong vòng đời của một Agent?
Một Agent không chỉ “nhận câu hỏi rồi trả lời”. Nó khởi tạo phiên, đọc ngữ cảnh, gọi công cụ, nhận kết quả, có thể giao việc cho sub-agent, nén ngữ cảnh và cuối cùng tuyên bố hoàn tất. Mỗi chuyển tiếp là một điểm có thể quan sát hoặc kiểm soát. Bản chất vòng lặp này được phân tích kỹ hơn trong Kiến trúc Agentic AI: Từ LLM biết trả lời đến hệ thống biết hành động.
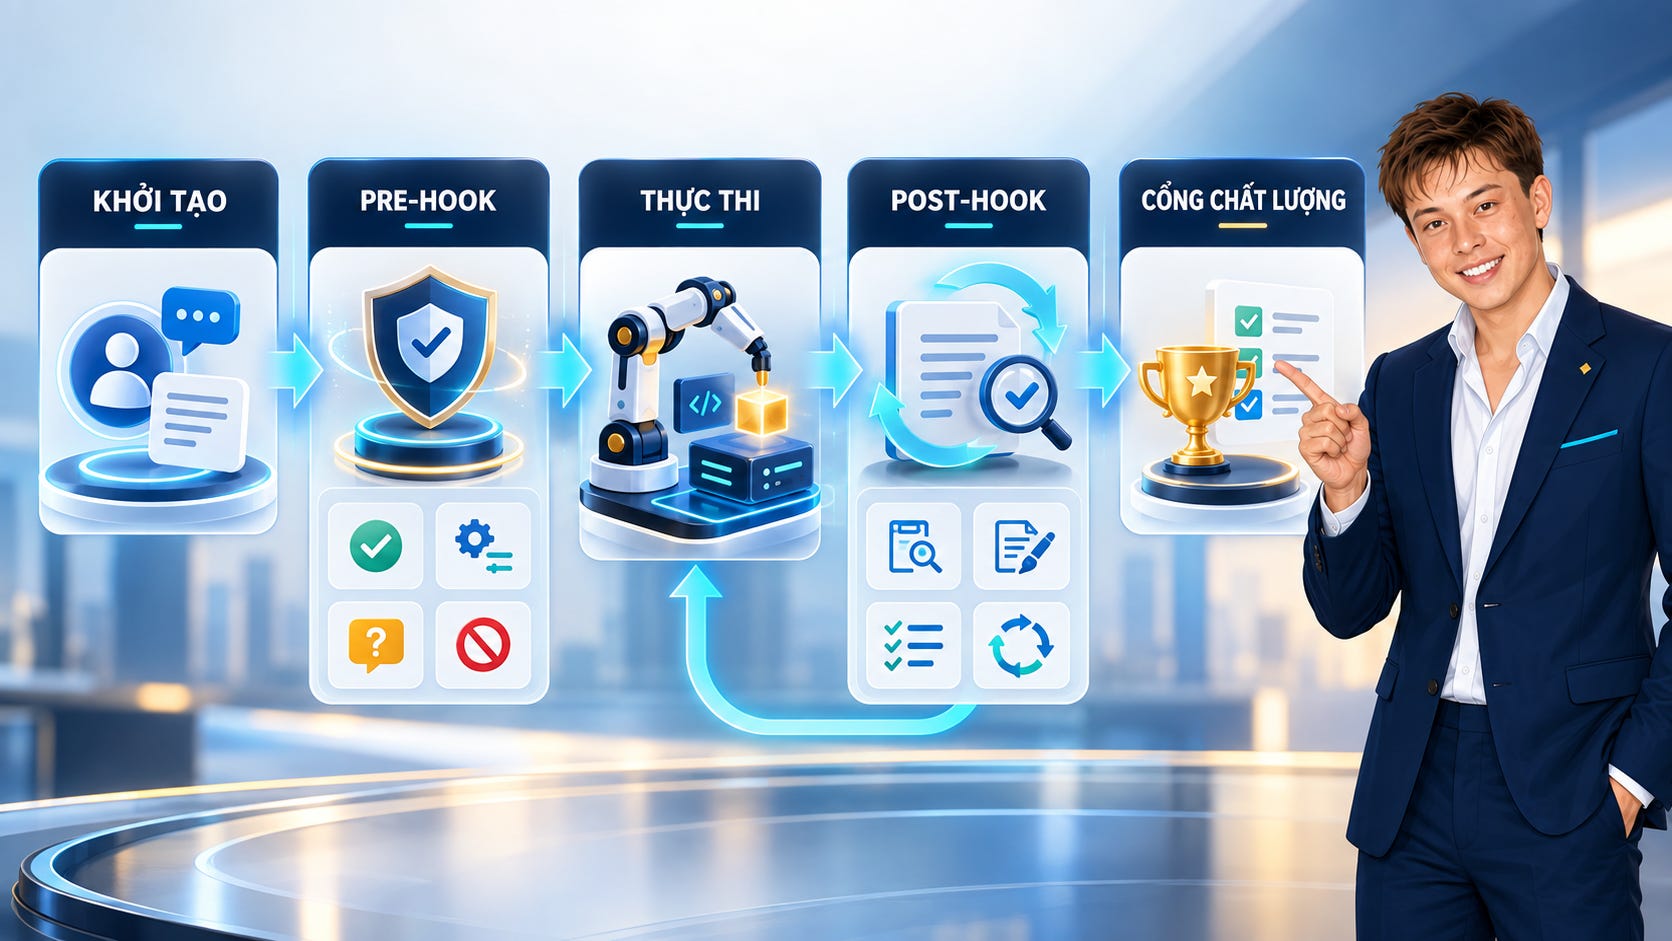
Về mặt thiết kế, có bốn nhóm thời điểm đáng quan tâm.
1. Trước khi hành động: phòng ngừa
PreToolUse chạy sau khi Agent đã quyết định gọi công cụ nhưng trước khi công cụ thực thi. Đây là điểm chặn mạnh nhất vì sự cố chưa xảy ra.
Tại đây, hệ thống có thể:
chặn
rm -rf,git push --forcehoặc truy vấn thay đổi dữ liệu;ngăn đọc hay ghi
.env, khóa riêng tư và thư mục bí mật;chuyển một quyết định rủi ro sang bước xin phê duyệt;
bổ sung tham số an toàn hoặc thay đầu vào bằng phiên bản ít rủi ro hơn.
Với các quy tắc rõ ràng, kiểm tra xác định bằng script thường tốt hơn một lần gọi mô hình khác: nhanh hơn, rẻ hơn, dễ thử nghiệm và dễ giải trình.
2. Sau khi hành động: phản hồi và khắc phục
PostToolUse được kích hoạt khi thao tác đã xong. Nó không thể “rút lại” một bí mật đã bị đẩy lên remote, nhưng rất phù hợp để tạo vòng lặp chất lượng:
tự động định dạng tệp vừa sửa;
chạy lint và trả lỗi về cho Agent;
ghi nhật ký công cụ, tham số và kết quả;
kiểm tra đầu ra rồi cung cấp thêm ngữ cảnh cho bước kế tiếp.
Mẫu vận hành ở đây là: thay đổi → kiểm tra → phản hồi → sửa. Nó biến những công việc dễ bị quên thành một phần mặc định của luồng phát triển.
3. Khi Agent muốn kết thúc: cổng chất lượng
Một Stop Hook có thể chạy test suite khi Agent tuyên bố đã hoàn tất. Nếu kiểm thử thất bại, Hook trả lý do và yêu cầu Agent tiếp tục sửa. Đây là lớp kiểm soát hữu ích trước khi bàn giao, nhưng không thay thế CI/CD: kiểm tra cục bộ cho phản hồi sớm; pipeline độc lập vẫn là nguồn xác nhận cuối cùng trước khi phát hành.
Thiết kế Stop Hook phải có điều kiện thoát. Nếu mỗi lần kiểm thử thất bại lại chặn vô hạn, Agent có thể mắc kẹt trong vòng lặp “sửa — thử — thất bại”. Một cờ trạng thái cho biết Hook đang được gọi lại sẽ đóng vai trò như điều kiện dừng trong hàm đệ quy.
4. Ở cấp phiên và sub-agent: quản trị ngữ cảnh
Các sự kiện khởi tạo phiên có thể nạp biến môi trường hoặc bối cảnh dự án. Sự kiện bắt đầu sub-agent có thể tự động đưa chuẩn code vào đúng chuyên gia. Sự kiện dừng sub-agent có thể kiểm tra đầu ra trước khi trả về Agent chính.
Điều này đặc biệt hữu ích với kiến trúc nhiều Agent. Thay vì nhồi mọi chính sách vào mọi vai trò, doanh nghiệp gắn kiểm soát với phạm vi cần thiết: Agent đọc dữ liệu nhận quy tắc chống rò rỉ PII; Agent review code nhận tiêu chí chất lượng; Agent triển khai nhận chính sách môi trường production. Đây cũng là nguyên tắc cô lập ngữ cảnh được trình bày trong Đừng để một AI làm tất cả: Kiến trúc sub-agent cho doanh nghiệp.
Chọn cơ chế phán đoán: đừng dùng AI cho điều một biểu thức chính quy làm tốt hơn
Một Hook có thể dựa trên ba mức năng lực.
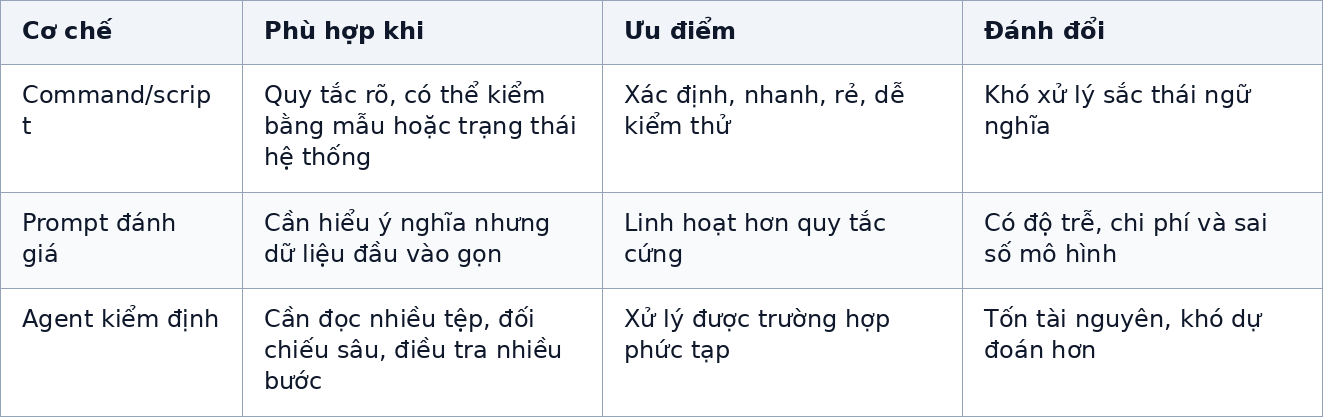
Nguyên tắc thực dụng là command trước, prompt sau, Agent cuối cùng.
Chẳng hạn, phát hiện tệp có tên .env không cần mô hình ngôn ngữ. Đánh giá một đoạn phản hồi có tiết lộ dữ liệu cá nhân theo ngữ cảnh có thể cần prompt. Kiểm định một bản thay đổi kiến trúc xuyên nhiều module có thể cần Agent chuyên trách.
Đây không chỉ là bài toán chi phí. Càng đưa quyết định an toàn vào một cơ chế xác suất, tổ chức càng khó trả lời câu hỏi: “Vì sao lần này hệ thống chặn, còn lần trước thì không?” Với chính sách bắt buộc, tính giải trình và khả năng tái lập thường quan trọng hơn sự thông minh bề mặt.
Bốn mẫu kiểm soát có thể triển khai ngay
Mẫu 1: Chặn lệnh phá huỷ trước khi chạy
Một script PreToolUse đọc tên công cụ và câu lệnh, so khớp với danh sách mẫu nguy hiểm rồi trả quyết định từ chối kèm lý do. Danh sách có thể gồm xoá đệ quy ở thư mục gốc, ghi đè lịch sử Git, format ổ đĩa hoặc thực thi trực tiếp trên production.
Lý do chặn phải cụ thể. “Không được phép” tạo bế tắc; “Lệnh có thể xoá ngoài thư mục dự án; hãy giới hạn đường dẫn hoặc dùng chế độ dry-run” vừa bảo vệ vừa chỉ đường sửa.
Mẫu 2: Bảo vệ bí mật và tệp nhạy cảm
Hook kiểm tra cả tên tệp, phần mở rộng và đường dẫn thư mục. Không chỉ .env, tổ chức có thể bảo vệ tệp khóa, chứng thư, cấu hình production, thư mục credentials và bản xuất dữ liệu khách hàng.
Kiểm soát này nên đặt trước công cụ đọc lẫn công cụ ghi. Ngăn commit bí mật là cần thiết; ngăn Agent vô tình đọc bí mật rồi đưa nó vào ngữ cảnh cũng quan trọng không kém.
Mẫu 3: Tự động định dạng và phản hồi lint
Sau khi Agent sửa tệp, PostToolUse phát hiện loại dự án và gọi công cụ tương ứng như formatter hoặc linter. Nếu công cụ không được cài, Hook nên bỏ qua có kiểm soát thay vì làm hỏng toàn bộ phiên.
Đây là nguyên tắc graceful degradation: kiểm soát bổ trợ phải làm hệ thống tốt hơn khi sẵn có, không biến một thiếu sót môi trường thành điểm nghẽn vô lý.
Mẫu 4: Cổng kiểm thử trước khi bàn giao
Khi Agent muốn dừng, Hook nhận diện framework dự án, chạy kiểm thử và trả phản hồi ngắn gọn. Chỉ nên đưa phần lỗi đủ để Agent hành động, thay vì nạp toàn bộ log vào ngữ cảnh.
Cổng này giúp bắt lỗi sớm nhưng cần phân tầng với CI/CD. Hook tối ưu cho vòng phản hồi của người phát triển; CI/CD tối ưu cho xác nhận độc lập, nhất quán và có bằng chứng kiểm toán.
Từ “chặn thật nhiều” sang kiểm soát dựa trên rủi ro
Sai lầm phổ biến là bắt đầu bằng một bộ luật rất dài. Kết quả thường là cảnh báo giả, thời gian chờ và những đường vòng không chính thức. Khi người dùng bị chặn quá nhiều, họ học cách vô hiệu hoá kiểm soát thay vì hợp tác với nó.
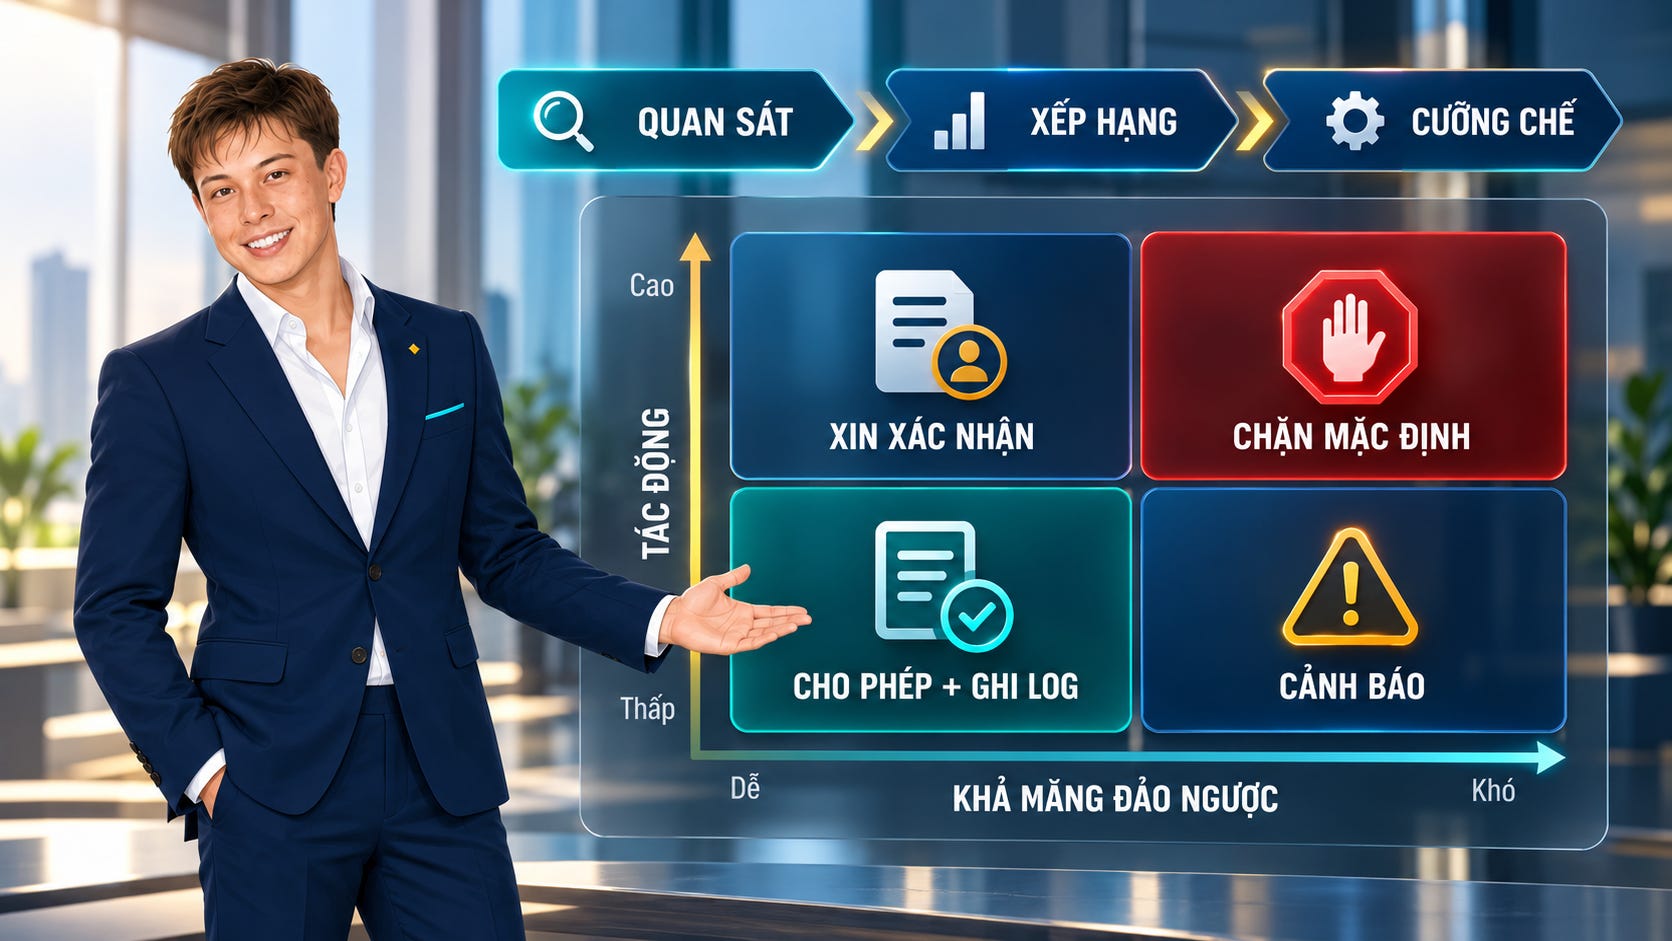
Cách triển khai bền vững hơn đi theo ba bước.
Bước 1 — Quan sát. Gắn Hook ghi nhật ký sau thao tác để hiểu Agent thực sự dùng công cụ nào, ở đâu, tần suất ra sao và lỗi thường xuất hiện tại điểm nào. Nhật ký phải tránh lưu bí mật thô và cần có chính sách lưu giữ.
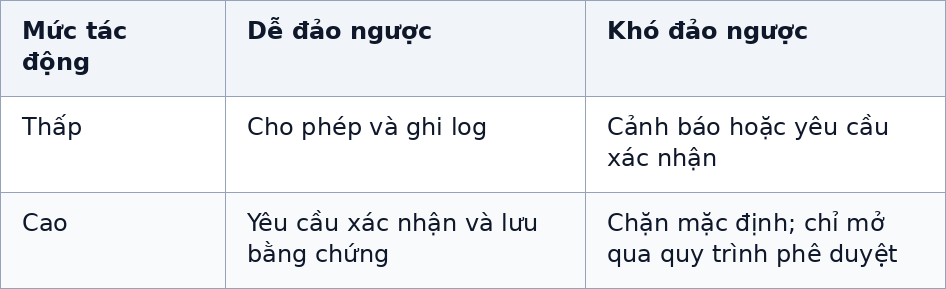
Bước 2 — Xếp hạng rủi ro. Phân loại hành động theo tác động và khả năng đảo ngược. Đọc một tệp mã nguồn khác về bản chất so với xoá dữ liệu, đổi quyền truy cập hoặc phát hành lên production.
Bước 3 — Tăng dần mức cưỡng chế. Bắt đầu bằng cảnh báo, chuyển một số trường hợp sang yêu cầu xác nhận, rồi chỉ tự động chặn những mẫu đã đủ dữ liệu chứng minh. Luôn duy trì audit log để truy nguyên cảnh báo giả.
Một ma trận đơn giản có thể giúp đội kiến trúc thống nhất quyết định:
Kiến trúc tham chiếu cho doanh nghiệp
Ở quy mô doanh nghiệp, Hooks không nên là một tập script rời rạc do từng cá nhân tự viết. Có thể tổ chức thành năm thành phần:
Policy repository: lưu quy tắc đã được phê duyệt, có chủ sở hữu và lịch sử thay đổi.
Hook runtime: nhận sự kiện, chuẩn hoá đầu vào và gọi bộ kiểm tra phù hợp.
Decision engine: trả một trong bốn hướng — cho phép, sửa đầu vào, xin phê duyệt hoặc từ chối.
Audit trail: ghi ai/Agent nào đã yêu cầu hành động gì, chính sách nào được áp dụng và kết quả ra sao.
Feedback channel: trả lý do ngắn gọn, có thể hành động cho Agent và người vận hành.
Mỗi quy tắc cần tối thiểu bốn thuộc tính: phạm vi, chủ sở hữu, lý do kinh doanh và cách xử lý ngoại lệ. Nếu thiếu một trong bốn, quy tắc rất dễ trở thành “ma thuật” mà không ai dám sửa nhưng ai cũng muốn né.
Phạm vi cũng cần được thiết kế có chủ đích:
Quy tắc an toàn phổ quát đặt ở cấp tổ chức hoặc repository.
Quy tắc riêng của một vai trò đặt cùng cấu hình sub-agent.
Sở thích cá nhân không nên được đẩy thành chính sách của cả đội.
Những hành động có ảnh hưởng sản xuất cần tích hợp với hệ thống phê duyệt và quản lý danh tính, không chỉ dựa vào tên Agent.
Những giới hạn không nên bỏ qua
Hooks mạnh, nhưng không phải lớp phòng thủ duy nhất. Tư duy xây cả hệ thống thay vì chỉ gọi mô hình cũng là trọng tâm của bài Đưa LLM vào production: Đừng chỉ gọi mô hình, hãy xây một hệ thống kiểm soát.
Thứ nhất, Hook cũng là phần mềm và có thể có lỗi. Script phải được kiểm thử bằng đầu vào mô phỏng, review như code sản phẩm và triển khai theo phiên bản.
Thứ hai, đầu ra chuẩn của Hook thường là kênh giao tiếp máy-máy. Một dòng debug không đúng chỗ có thể làm hỏng JSON. Thông tin chẩn đoán nên đi qua stderr; quyết định có cấu trúc đi qua stdout.
Thứ ba, kiểm tra bất đồng bộ phù hợp với logging, thông báo hay phân tích hậu kiểm, nhưng không thể chặn hành động đang diễn ra. Bất kỳ kiểm soát nào phải can thiệp “trước khi quá muộn” đều cần chạy đồng bộ.
Thứ tư, Hooks không thay thế quyền hệ điều hành, phân tách mạng, quản lý bí mật, sandbox hay CI/CD. Chúng là lớp kiểm soát gần Agent nhất — một phần trong kiến trúc phòng thủ nhiều lớp.
Cuối cùng, tổ chức phải đo tác động của kiểm soát. Các chỉ số hữu ích gồm tỷ lệ chặn đúng, tỷ lệ cảnh báo giả, thời gian tăng thêm cho mỗi thao tác, số ngoại lệ được yêu cầu và số sự cố được ngăn trước khi lan sang pipeline.
Câu hỏi dành cho lãnh đạo công nghệ
Trước khi triển khai thêm một AI Agent có quyền dùng công cụ, hãy hỏi:
Ba hành động tệ nhất Agent có thể thực hiện là gì?
Hành động nào không thể đảo ngược hoặc có thể làm lộ dữ liệu?
Quy tắc nào có thể kiểm tra xác định, quy tắc nào thật sự cần đánh giá ngữ nghĩa?
Ai sở hữu chính sách và ai được phép phê duyệt ngoại lệ?
Khi bị chặn, Agent có nhận được một con đường an toàn để tiếp tục không?
Nhật ký có đủ cho điều tra nhưng vẫn tránh lưu thêm dữ liệu nhạy cảm không?
Nếu chưa trả lời được, doanh nghiệp chưa có một hệ thống Agent được quản trị; mới chỉ có một Agent được kỳ vọng sẽ cư xử tốt.
Kết luận
Giá trị cốt lõi của Hooks không phải giúp AI làm được nhiều việc hơn. Chúng giúp những việc AI đã làm trở nên đáng tin cậy, có thể quan sát và có giới hạn.
Trong kiến trúc AI doanh nghiệp, chính sách nói điều đúng; quy trình chỉ cách làm đúng; còn lan can thực thi bảo đảm một số điều sai không thể âm thầm xảy ra. Cách tiếp cận tốt nhất không bắt đầu bằng kiểm soát dày đặc. Nó bắt đầu bằng quan sát, chọn vài rủi ro có hậu quả cao, dùng cơ chế đơn giản nhất có thể giải thích, rồi siết dần theo dữ liệu vận hành thực tế.
Câu hỏi không còn là “AI có nhớ quy định không?”. Câu hỏi đúng là: nếu AI quên, hệ thống của chúng ta có đủ khả năng ngăn hậu quả hay không?
Khi AI Agent được trao quyền dùng công cụ, “hãy cẩn thận” không còn là một cơ chế kiểm soát. Bài viết này trình bày cách dùng Hooks để biến chính sách thành lan can thực thi — từ chặn lệnh nguy hiểm, bảo vệ bí mật đến cổng kiểm thử — theo lộ trình quan sát, xếp hạng rủi ro rồi mới cưỡng chế có chọn lọc. Theo anh/chị, thao tác nào trong doanh nghiệp cần được chặn mặc định ngay hôm nay?